「うちのサイトもPHPで動いているのか」「SNSの『すべて乗っ取られる』と『何もしなくていい』のどちらが本当なのか」「制作会社に何を聞けばよいのか」。2026年10月21日にPHPの重大な脆弱性(プログラムの弱点)2件の修正版が出て、サービスの停止も出たため、情報が入り乱れている状態です。
この記事では、自治体や医師会、税理士、上場企業などで5,000人以上にAI研修を行ってきたメイカヒットが、公式の発表で確かめられたことを解説します。SNSの誤情報の見分け方と、会社が確かめる順番も取り上げました。この記事を読むと、自社で何を誰に聞けばよいかが分かります。
記事監修者
久保田 亮|株式会社メイカヒット 代表取締役
【経歴・実績】
・自治体・医師会・税理士法人・上場企業などで、のべ5,000人にAI研修
・某教育委員会でAIコーディネーターとして活動中
・マーケターとして500社以上と取引
・元テレビ局の報道記者(5年)
・AIハッカソンで世界1位の実績あり(事業計画ツールを作成)
・AIとマーケティングが学べるサロン「メイカラ」主宰
(※2026年10月22日午前時点の情報です。悪用の状況などは変わるため、最新はPHP.netとIPAで確かめてください)
PHP脆弱性(php2shell)とは|2026年10月21日に修正版が出た2件の重大な不具合
PHPで動くサイトやシステムは、修正版以降のPHPに更新するのが、唯一の確実な対策です。更新は多くの場合、制作会社やサーバーの提供元が行うため、会社が最初にやるのは「誰が更新するのか」を確かめることになります。
PHPは、会社のホームページやネットショップなど、多くのサイトの裏側で使われているプログラム言語です。2026年10月21日に公表された2件の弱点は、ログインしていない人が通信を送ることで、条件がそろうとサーバー上で命令を実行されるおそれがあるものです。
2件の中身を、公式のアドバイザリ(弱点ごとの説明ページ)をもとに表にしました。CVEは弱点ごとに付く世界共通の番号、CVSSは深刻さを10点満点で表す世界共通の基準です。
| 番号 | 何が起きるか | 深刻さ(CVSS v4.0) |
|---|---|---|
| CVE-2026-109618 | メモリ(作業用の記憶領域)が足りなくなったときの処理に誤りがあり、途中で止まった不完全なデータが、あとの処理で正しいものとして扱われる | 9.2 |
| CVE-2026-109619 | 前の通信が使ったデータが、メモリを解放したあとも残り、次の通信がその古いデータを使ってしまう。条件がそろうと、メモリの内容が読み取られるおそれもある | 9.2 |
公式のアドバイザリは、攻撃の難しさを「高い」と評価しています。攻撃が成り立つかは、PHPの作りや動かし方で変わるとも書かれています。ただし、更新が要る対象は、Webの通信を受けるすべてのPHPです。
修正版は、PHP 8.5.12・8.4.27・8.3.36・8.2.35の4つです。PHP 8.1以前には公式の更新版が出ていませんが、7.4・8.0・8.1向けに、ソースから自分で組み立てる人向けの最小限の修正が別に公開されています。OSの配布元などが修正済みの部品を出していることもあり、その場合は配布元の案内に従う形です。
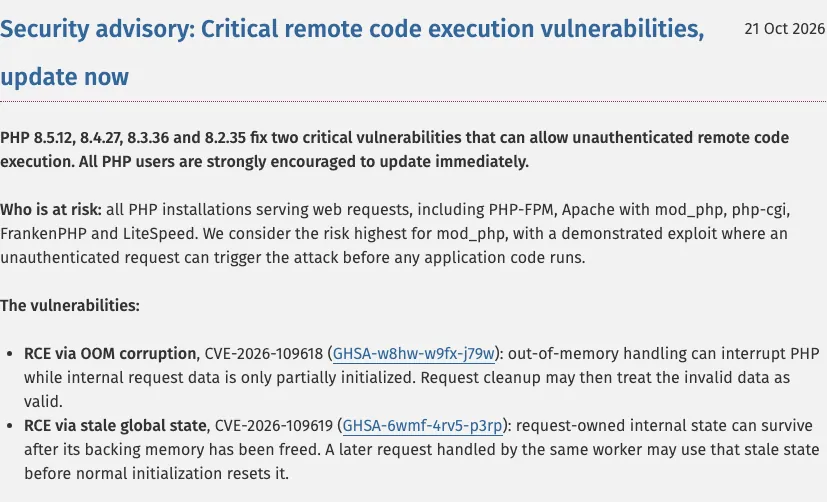
PHP 8.1以前の古い版も、影響を受けます。Wizの記事は5.4以降、オランダのNCSC-NLは5以降と書いています。7.3以前には公式の修正がありません。使っている場合は、提供元に対応を確認するか、サポートが続く版へ移る必要があります。
PHP 8.2は2026年12月31日にセキュリティ修正の提供が終わり、その後は安全のための修正が出なくなります(※2026年10月22日現在。先ほどのPHP.netの「PHP 8.2.35 Released!」のお知らせによる)。更新するときは、サポートが続く版への移行も、合わせて計画してください。
「php2shell」は、Wizなどのセキュリティ会社が記事で使っている通称で、PHP公式の名前ではありません(※2026年10月22日現在)。
PHP脆弱性で何が起きたか|予告から修正版公開までの動き
2026年10月21日を中心に、動きを日本時間で並べました。時刻は、公開された情報を日本時間に直した目安です。
| 日時(日本時間) | できごと |
|---|---|
| 21日0時ごろ | 弱点の番号がSNSなどに出回りました。一緒に広まった公開時刻と、深刻さの「10.0」は誤りだったと、PHP Foundation(PHPの開発を支える団体)の発表は説明しています。 |
| 21日4時30分ごろ | PHPの開発チームが、流出を受けて修正版の公開を1日前倒しし、同日23時に出すと予告しました。当初の予定は22日でした(前の行のPHP Foundationの発表による)。 |
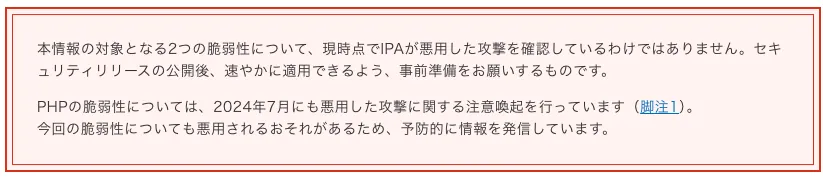
| 21日 | IPA(情報処理推進機構。国のIT・セキュリティの機関)が、PHPを使っているものの洗い出しなど、修正版が出たらすぐ動くための準備を呼びかけました(下の画像)。 |
| 21日 | さくらインターネットが、PHPの脆弱性への対応として、「さくらのクラウド」のデータベースアプライアンス(データベースの管理サービス)の一部機能(Web画面のphpMyAdminなど)の提供を停止しました(さくらインターネットのお知らせ)。 |
| 21日21時55分 | 首相のXアカウントが、投稿で、同じ準備の呼びかけに加え、修正パッチをすぐ適用できない場合はウェブサイトの一時停止も有効な策の1つだと呼びかけました。 |
| 21日夜 | 修正版が公開されました。 |
IPAの注意喚起(10月21日掲載)には、掲載時点で、IPAが悪用された攻撃を確認しているわけではないと書かれています。そのうえで、悪用されるおそれがあるため、予防的に情報を出しているという説明です。
SNSで見かけたPHP脆弱性の言い分9つを確かめる|事実と誤情報の見分け方
2026年10月22日の朝にXで「PHP 脆弱性」を検索すると、事実と誤りが混ざった言い分が多く流れていました。特定の投稿ではなく、よく見かけた言い方を9つ選び、公式の発表などで確かめた結果を表にまとめます。
表に出てくるWiz・watchTowr・Patchstack・Tenableは、いずれもセキュリティ会社です。各社が自社で観測・分析したことを述べたもので、PHP公式の発表とは区別して読んでください。
| 見かけた言い分 | 確かめた結果 | 根拠 |
|---|---|---|
| 「深刻さは最高の10.0」 | 誤りです。PHP開発チームの評価は9.2です。10.0は、最初に出回った情報に付いていた誤りでした。 | 先ほどのPHP Foundationの発表と、公式のアドバイザリ |
| 「PHPを使うサイトは、すべて同じように危ない」 | 更新が要るのは、Webの通信を受けるすべてのPHPです。ただし、公式が攻撃の成功を確かめているのは、Webサーバーソフトの1つであるApacheでのmod_phpが中心で、FPMでも、アプリ側の条件がそろった場合に確かめられています。mod_phpとFPMは、PHPをサーバーで動かす方法の名前です。 | 先ほどのPHP公式の告知、先ほどのPHP Foundationの発表、公式のアドバイザリ2件 |
| 「PHP 8.2より古い版は、直す方法がない」 | 一部誤りです。8.1以前に公式の更新版はなく、7.4・8.0・8.1向けには、ソースから自分で組み立てる人向けの最小限の修正が公開されました。レンタルサーバーの利用者が直接当てるものではなく、OSやサーバー事業者の対応を待つか、サポートが続く版へ移る必要があります。7.3以前には、公式の修正がありません。 | 先ほどのPHP公式の告知、Tenableの解説 |
| 「止まっているサイトは、攻撃を受けて止まっている」 | 各社のお知らせには、停止の理由をPHPの脆弱性への対応のためと説明しているものがあります。例として、さくらインターネットは、「さくらのクラウド」の一部機能の提供停止を、PHPの脆弱性への対応に伴うものとして告知しています。攻撃を受けて止めたと書いている会社は、当社が確かめた範囲では見つかっていません(※2026年10月22日現在)。理由は会社ごとに違うため、各社のお知らせで確かめてください。 | 先ほどのさくらインターネットのお知らせ |
| 「まだ攻撃は1件もない」「もう大規模な被害が出ている」 | 「1件もない」とは言い切れません。Cloudflareは、流出後に自社のお客さまを狙う攻撃の通信を観測したと発表しています。watchTowrは、おとり用の装置で悪用の観測があったと述べています。Patchstackは、提携先のホスティング会社から悪用とみられる複数の報告を受けた一方、修正版の直後の自社のデータでは探りの通信だけで、侵入の確かな証拠はまだないとも書いています(いずれも各社の観測です)。オランダのNCSC-NLは、修正版の公開前の記載で、検証用のコード(PoC)が公開されている一方、実際の悪用は確認していないと書いています。PHP Foundationは、公開の時点で動く攻撃コードを確認していないとしつつ、誤って公開された検証動画が攻撃コードの開発を速めたとも書いています。IPAも掲載時点(修正版の公開前)で攻撃を確認していません。被害が大規模に出ているという公的機関の確認は、当社が調べた範囲では見つかっていません(※2026年10月22日の午前時点)。 | Cloudflareの発表、watchTowrの解説、Patchstackの解説、先ほどのPHP Foundationの発表、先ほどのIPAの注意喚起 |
| 「WordPressをやめれば安全」「WordPressの欠陥だ」 | 弱点があるのはPHP本体で、WordPress本体やプラグインの不具合ではありません。WordPressでなくても、PHPで動くサイトは対象です。更新するのは、WordPressではなくPHPです。 | 先ほどのPatchstackの解説、先ほどのPHP公式の告知 |
| 「ファイアウォール(外からの通信を見張る仕組み)やセキュリティ製品があるから、更新は後でよい」 | 安全にする方法は更新だけです。公式は、設定を変える暫定策は攻撃の道筋の一部を減らすだけで、安全にするものではないと明記しています。Cloudflareも、自社のファイアウォールのルールは追加の防御の層にすぎず、PHPの修正の代わりにはならないと説明しています。 | 先ほどのPHP公式の告知、先ほどのCloudflareの発表 |
| 「出回っている攻撃コードや『修正ツール』で試せばよい」 | 試してはいけません。Tenableは、確かめられていない攻撃コードにはウイルスが仕込まれていることがあると注意しています。非公式の「修正」プラグインも避けるよう、Patchstackは呼びかけています。 | 先ほどのTenableの解説、先ほどのPatchstackの解説 |
| 「インターネットの70%に影響する」 | 公式の告知にはない数字です。Wizの記事は、見出しとまとめで「70%に影響」と書く一方、冒頭では70%を「PHPで動くサイトの割合」としています。影響を受けるのは修正前のPHPで動くサイトで、動かし方で変わるのは攻撃のしやすさです。 | 先ほどのWizの記事 |
9つの言い分を見分ける目安は、次の4つです。
- 公式の告知(PHP.netや、GitHubの公式アドバイザリ)と、数字が一致している
- 日付と時刻が書かれている
- 書いた人が、根拠のページを示している
- 「すべて」「絶対」「何もしなくてよい」のような言い切りがない
悪用の状況は、時間とともに変わります。更新を後回しにする理由にはせず、最新の情報はPHP.netとIPAなどの公的機関で確かめてください。
PHP脆弱性に自社が当てはまるか確かめる順番
IPAや英国のNCSCが最初に求めているのは、PHPを使っているものの洗い出しです。会社の担当者がサーバーを触る必要はなく、次の4つの順番で、聞く相手を決めていきます。
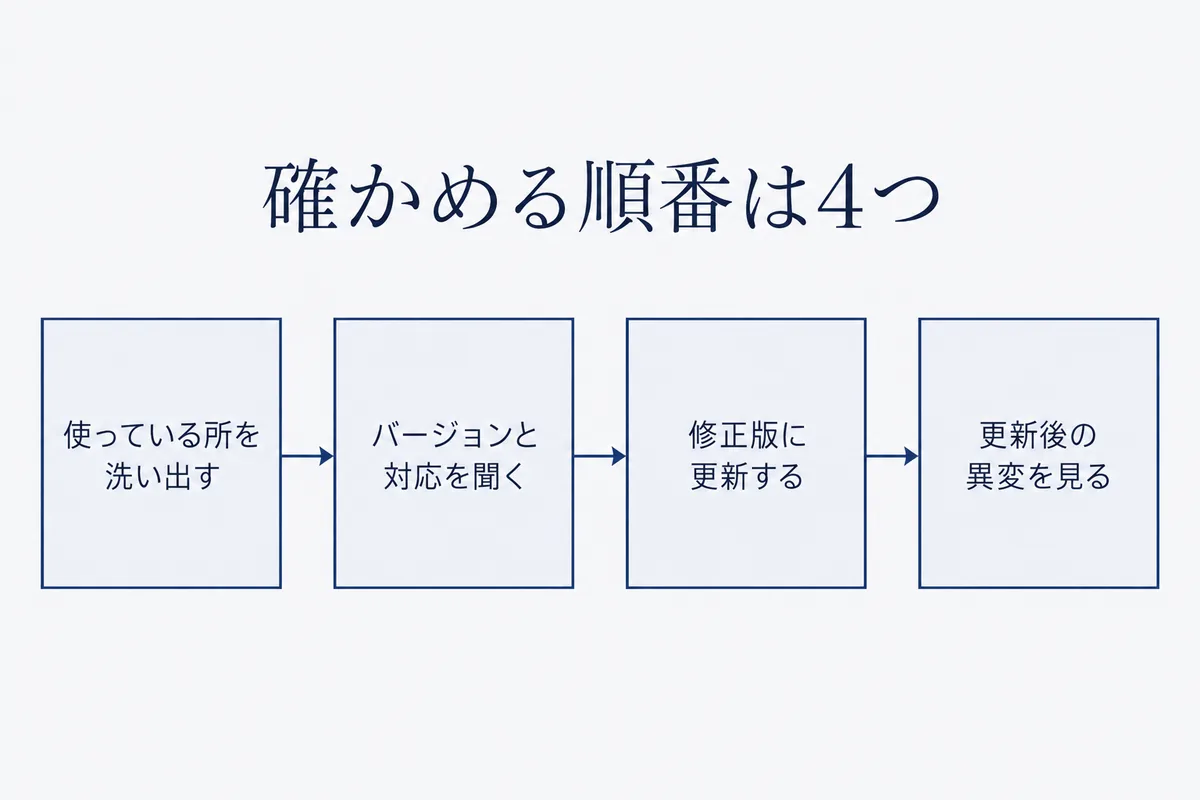
・手順1:使っている所を洗い出す
・手順2:バージョンと対応を聞く
・手順3:修正版に更新する
・手順4:更新後に異変がないか見る
それぞれ見ていきましょう。
手順1:使っている所を洗い出す
洗い出す対象は、ホームページやネットショップ・採用サイト・問い合わせフォームなどです。IPAは、製品の内部でPHPが使われている場合もあるため、製品のマニュアルや提供元の情報も確かめるよう求めています。
オランダのNCSC-NL(国のサイバーセキュリティ機関)は10月21日の更新で、PHPを含む製品が広く影響を受けうるとして、WordPressなどを例に挙げています。ネットワーク機器の管理画面にも、PHPは使われています(※2026年10月22日現在)。
洗い出したら、サイトごとに「作った会社」「サーバーを契約している会社」「更新の担当者」を書き込み、分からない欄は空けたままにします。
手順2:バージョンと対応を聞く
聞く相手は、サーバーの持ち方で変わります。自社でサーバーを持つなら社内の担当者、制作会社に任せているなら制作会社、サービスを借りているなら提供元です。
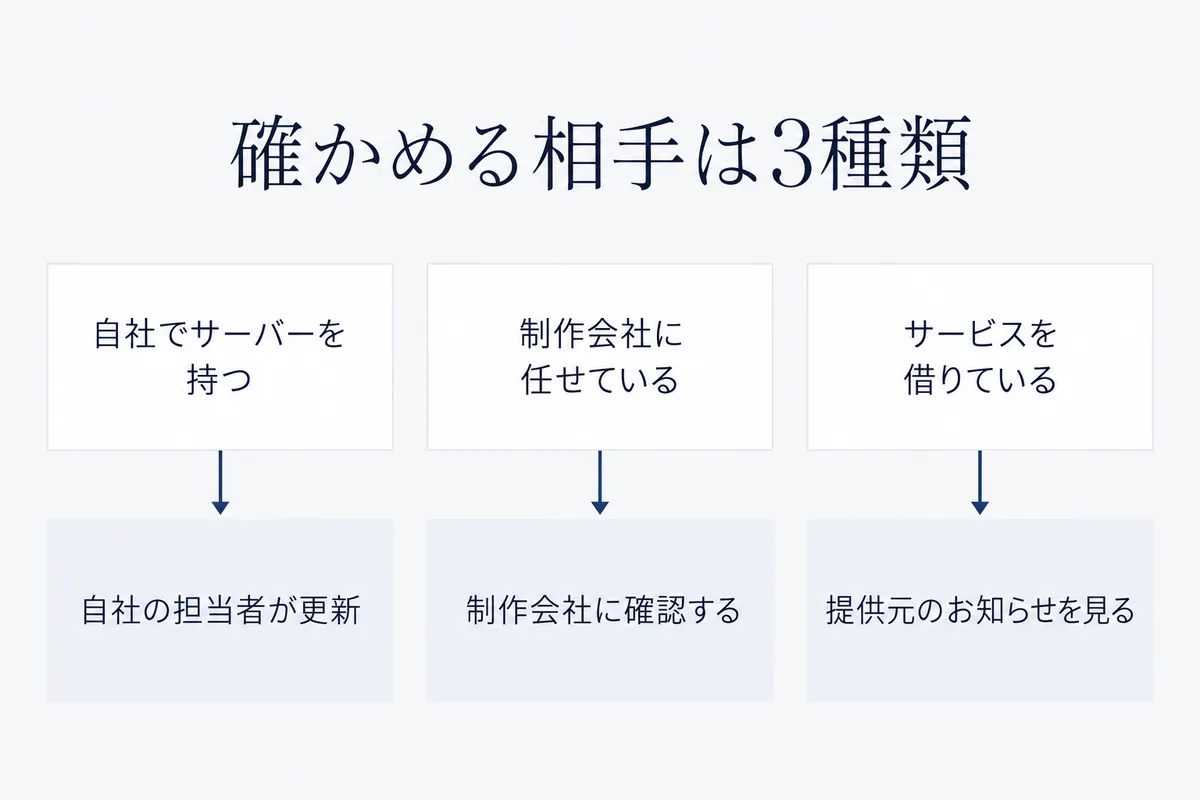
聞くことは、次の3点に絞れます。
- 使っているPHPのバージョン
- 修正版(8.5.12、8.4.27、8.3.36、8.2.35)か、サーバーの提供元が出した修正済みの部品に、更新済みかどうか。未更新なら更新の予定日
- 更新を担当する人
有志が運営するRemiのリポジトリ(PHPの配布場所の1つ)でPHPを入れている場合は、確認が必要です。公式の告知は、OSの配布元が出す導入用のパッケージか、自分でソースコードから組み立てる方法への切り替えを求めています。
聞くための文面は、AIに下書きさせると早く作れます。頼み方と出力の例は次の章に載せたので、そちらを見てください。
手順3:修正版に更新する
更新の予定日がすぐに決まらないときは、2つの手を考えます。1つ目は、攻撃の道筋を減らす設定を、制作会社や提供元に頼むことです。PHP公式の告知に一覧があります。ただし公式は、安全にするものではないと書いているため、更新の予定は必ず決めてください。先ほどのNCSC-NLは、暫定策は不十分で、攻撃の試みがサービス停止につながるおそれもあると注意しています。
設定も取れない、または時間がかかるときの2つ目の手が、サイトの一時停止です。英国のNCSC(国家サイバーセキュリティセンター)は、暫定の対策が取れないか時間がかかる場合に、対策が終わるまでのオフライン化を検討するよう勧めています。
国内でも、先ほどの首相のXアカウントの投稿のとおり、すぐに更新できない場合はウェブサイトの一時停止も有効な策の1つとされました。
止めたときの影響は、会社案内だけのサイトと、受注や予約を受けるサイトで大きく違います。当社では、サイトの種類ごとに期限を分けて決めるのがよいと考えています。
手順4:更新後に異変がないか見る
更新しても、更新前に入り込まれていないかは別の話です。Wizが示し、Patchstackも紹介している兆候は、3つあります。変な通信のあとのメモリ不足の記録、異常に大きいセッションのクッキー(ログインの状態を覚えるための小さなデータ)、PHPの処理の予期しない再起動です。
ただしPatchstackは、これらは「ある」「ない」のどちらの証拠にもならないと書いています。見分けは専門の人でないと難しいため、更新を担当した会社に、少なくとも情報が出回った10月21日の0時ごろから更新までのあいだ(残っていれば、それ以前も)のアクセスの記録を見てもらうよう頼んでください。
先ほどのWizの記事は、メモリの内容(パスワードや鍵など)が読み取られるおそれも指摘しています。入り込まれた可能性があるときは、サーバーに保存した鍵やパスワードの変更も、更新を担当した会社と決めてください。不安が残る場合は、英国のNCSCも勧めているように、専門の事業者に調査を頼む方法もあります。
PHP脆弱性の確認でAIに任せられる作業|確認表と確認メールの下書き
洗い出しの表と、制作会社へのメールは、毎回似た形で書く文章です。材料がそろっていれば、AIに下書きを任せやすい作業です。
任せるのは下書きまでで、バージョンの番号や日付は、公式の告知から人が貼ります。AIは、もっともらしい間違いを書くことがあるからです。
下の【自社の材料】は、説明のために作った架空の例です。当社のお客さまの事例ではありません。
頼み方の例
次の材料をもとに、PHPの脆弱性への対応を確かめるための「確認表のたたき台」と、制作会社に送る「確認メールの下書き」を作ってください。
【読む人】
社員30名ほどの会社の総務担当者。サーバーやプログラムにはくわしくない。
【公式の発表の要点】
・2026年10月21日、PHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619)の修正版が公開された。
・修正版は PHP 8.5.12、8.4.27、8.3.36、8.2.35。
・PHP 8.1以前には公式の更新版は出ていない。7.4、8.0、8.1向けには、最小限の修正が別に公開されている。
・Linuxディストリビューション(OSの配布元)やLTSベンダー(長期サポートを提供する事業者)が、修正済みのパッケージを出している場合がある。
【自社の材料】(説明のために作った架空の例)
・会社名:〇〇商事
・公式サイト:制作会社Aが作成。WordPress。サーバーの契約は制作会社A経由。
・採用サイト:制作会社Bが作成。サーバーは自社で契約。
・ネットショップ:外部のサービスを利用。
・勤怠システム:クラウドサービスを利用。
・分からないこと:各サイトのPHPのバージョン、サーバーの種類、更新の担当者
【条件】
・分からないところは、推測で埋めずに、質問の形で並べる。
・サーバーのパスワード、IPアドレス、管理画面のIDは、書かせない。
・確認表の列は「サイト・システム名」「作った会社・提供元」「確かめる相手」「確かめること」「返事の期限」。
・メールは、件名つきで300字以内。相手を責めず、返事がほしい期限と、聞きたい3点を番号で書く。
・修正版の番号や日付は、材料にあるものだけを使う。
この頼み方を、前の話の流れがない新しい会話で1回実行しました。次の出力の例は、2026年10月22日にClaudeで実行した出力のうち、確認表の1行目と確認メールの下書きを抜き出したものです。確認表は列ごとに行を分けて書き直し、文言は変えていません。
出力の例
■確認表の1行目
・サイト・システム名:公式サイト(WordPress)
・作った会社・提供元:制作会社A
・確かめる相手:制作会社A(サーバー契約も同社経由のため、窓口は1社)
・確かめること:①PHPのバージョンはいくつか。②サーバーの種類は何か(レンタルサーバー、VPSなど)。③今回の修正版、またはOS配布元・長期サポート事業者の修正済みパッケージを適用済みか。未適用なら、いつ適用する予定か。④今後のPHP更新の担当者はだれか。
・返事の期限:10月30日(金)
■確認メールの下書き(制作会社A宛て。制作会社Bにも宛名を替えて送れます)
件名:PHPの脆弱性への対応状況のご確認(〇〇商事)
〇〇株式会社 ご担当者様
お世話になっております。〇〇商事の総務です。
10月21日にPHPの重大な脆弱性の修正版が公開されたと知り、念のため御社管理のサイトの状況を確認させてください。お忙しいところ恐れ入ります。
1. 現在のPHPのバージョン
2. 公開された修正版、または修正済みパッケージの適用状況(未適用なら予定日)
3. 今後のPHP更新のご担当者
10月30日(金)までに、メールでご返信いただけますと幸いです。
なお、パスワード等の情報は不要です。
〇〇商事 総務 (氏名)
出力では、分からないバージョンやサーバーの種類が推測で埋められず、質問として並びました。メールにも、パスワードの類を求める文は入らず、「パスワード等の情報は不要です」と書き添えられました。
自社で使うときに入れ替えるのは、【自社の材料】の部分だけです。サーバーのパスワードとIPアドレス、管理画面のIDは、AIにもメールにも書かないでください。入れてはいけない情報の考え方は、ChatGPTの情報漏洩と会社で防ぐ設定の記事が詳しいです。社内の決まりの作り方は、生成AIガイドラインの作り方をご覧ください。
今回の弱点には、AIを使った調査が関わったと伝えられています。PHP Foundationの発表は、報告者としてCalif・OpenAI・Wizの3社を挙げています。先ほどのWizは、発見や検証の手間をAIが減らしたと説明し、同じ理由で攻撃の手間も下がりうると指摘しました。当社では、修正版が出た当日か翌日に動ける連絡先を平時のうちに決めておくことが、AIが広がる時代の備えだと考えています。
PHP脆弱性の対応でやらない方がいいこと
慌てて動くときほど、かえってリスクを増やす行動が出やすくなります。次の4つは避けてください。
- 出どころの分からない検査サイトや「修正ツール」に、サイトのURLやサーバーの情報を入れる
- 出回っている攻撃コードで、自社のサイトを試す
- 設定の変更だけで済ませて、更新を先送りする
- 更新したと聞いただけで、確認を終える
4つ目の確認には、OpenAIが公開しているphp2shell-checkerのような検査ツールが使えます。ただし、サイトを調べるときは、サイトが返すPHPのバージョン表記を見て判定するだけです。
表記が隠れていたり、番号を変えずに修正だけを入れていたりすると、正しく判定できません。説明書きには、「判定できない」は「直っている」を意味しないとあります。最終的な確認は、更新を担当した会社への問い合わせで行ってください。
PHP脆弱性に関するよくある質問
まとめ:PHP脆弱性は「誰が更新するか」の確認から始めよう
- 2026年10月21日に、PHPの重大な脆弱性2件の修正版(8.5.12、8.4.27、8.3.36、8.2.35)が出た
- 古い版も影響を受け、7.3以前に公式の修正はない
- 安全にする方法は更新だけで、設定の変更や製品の追加では済まない
- SNSの言い分は、公式の告知と日付・根拠で見分ける
- 会社が先にやるのは、PHPで動く所の洗い出しと、更新する人への確認
今日のうちに、サイトごとの表を作り、制作会社やサーバーの会社に3点を聞いてください。
AIをどの仕事で、どんな決まりで使うかを考えるときの参考に、次の案内もご覧ください。
メイカヒットでは、企業向けのAI研修と、AI経営顧問を行っています。
- AI研修:社員の方が安全にAIを使えるよう、入力してよい情報の決め方や設定の確かめ方まで、実際の画面で操作しながら学びます。これまでに5,000人以上が受講し、自治体や医師会、税理士、上場企業などでも研修を行っています。研修の内容を見る
- AI経営顧問:営業・事務・採用・社内の質問への回答など、会社の業務のうちAIに任せられる部分を、会社の仕組みとして作ってお渡しし、社員の方が使えるようになるまで一緒に進めます。
「うちの会社の場合はどう進めればよいか」といったご相談も、お問い合わせフォームからお気軽にどうぞ。お問い合わせ種別は「AI導入・研修」を選んでください。